Domain gesünder-bauen.de kaufen?
Wir ziehen mit dem Projekt
gesünder-bauen.de um.
Sind Sie am Kauf der Domain
gesünder-bauen.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain gesünder-bauen.de kaufen?
Was bedeutet Cross Site Tracking?
Cross Site Tracking bezieht sich auf die Praxis, Informationen über das Online-Verhalten von Benutzern über verschiedene Websites hinweg zu sammeln. Dies geschieht in der Regel mithilfe von Cookies oder anderen Tracking-Technologien, die es Werbetreibenden ermöglichen, ein umfassendes Profil eines Benutzers zu erstellen. Durch Cross Site Tracking können Unternehmen das Verhalten von Benutzern analysieren, personalisierte Werbung schalten und das Nutzerverhalten über verschiedene Websites hinweg verfolgen. Datenschutzbedenken wurden in Bezug auf Cross Site Tracking laut, da es die Privatsphäre der Benutzer gefährden kann. **
Was bedeutet Cross Site Tracking verhindern?
Was bedeutet Cross Site Tracking verhindern? Cross Site Tracking verhindern bezieht sich auf die Praxis, Technologien wie Cookies oder Tracking-Pixel zu blockieren, die es Werbetreibenden ermöglichen, das Verhalten von Nutzern über verschiedene Websites hinweg zu verfolgen. Durch die Verhinderung von Cross Site Tracking können Nutzer ihre Privatsphäre schützen und verhindern, dass ihre Aktivitäten im Internet von Dritten verfolgt und analysiert werden. Dies kann dazu beitragen, personalisierte Werbung und gezielte Inhalte zu reduzieren, die auf dem Surfverhalten basieren. Letztendlich ermöglicht es Nutzern, ihre Online-Aktivitäten besser zu kontrollieren und ihre Daten vor unerwünschter Verfolgung zu schützen. **

Ähnliche Suchbegriffe für Cross-Site Request Forgery CSRF
Top-Angebote
Produkte zum Begriff Cross-Site Request Forgery CSRF:
-
Klimaschutz und Nachhaltigkeit im TourismusKlimaschutz und Nachhaltigkeit im Tourismus , Entwicklungen und Umsetzungsstrategien , Bremsenkomplettsätze > Bremsen & Bremsenteile , Erscheinungsjahr: 20231101, Produktform: Kartoniert, Titel der Reihe: Schriften zu Tourismus und Freizeit#27#, Redaktion: Bandi Tanner, Monika~Wirth, Samuel~Roller, Marcus, Seitenzahl/Blattzahl: 300, Keyword: Nachhaltiger Tourismus, Fachschema: Dienstleistung~Tertiärer Sektor, Warengruppe: TB/Wirtschaft/Einzelne Wirtschaftszweige, Fachkategorie: Dienstleistungsgewerbe, Thema: Verstehen, Text Sprache: ger, Originalsprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Schmidt, Erich Verlag, Verlag: Schmidt, Erich Verlag, Verlag: Schmidt, Erich, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 233, Breite: 159, Höhe: 20, Gewicht: 462, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, eBook EAN: 9783503237692, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0016, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,60,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was ist ein Cross-Site-Scripting-Angriff?
Ein Cross-Site-Scripting-Angriff (XSS) ist eine Art von Sicherheitslücke in Webanwendungen, bei der Angreifer schädlichen Code in eine vertrauenswürdige Website einschleusen können. Dies ermöglicht es ihnen, Benutzerdaten zu stehlen, Sitzungen zu übernehmen oder bösartige Aktionen im Namen des Benutzers auszuführen. XSS-Angriffe können durch unsichere Eingabevalidierung oder unzureichende Ausgabeabsicherung verursacht werden. **
-
Wie kann man SQL-Injektion und Cross-Site-Scripting verhindern?
Um SQL-Injektion zu verhindern, sollten parametrisierte Abfragen oder vorbereitete Anweisungen verwendet werden, anstatt dynamisch erstellte Abfragen. Eingaben sollten validiert und bereinigt werden, um unerwünschte Zeichen zu entfernen. Um Cross-Site-Scripting zu verhindern, sollten Eingaben von Benutzern immer korrekt codiert oder escaped werden, bevor sie in HTML-Seiten angezeigt werden. Es ist auch wichtig, Content Security Policy (CSP) Header zu verwenden, um die Ausführung von unsicherem JavaScript einzuschränken. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Was ist deine Meinung zu Mahou Shoujo Site (Magical Girl Site)?
Als KI habe ich keine persönlichen Meinungen. Aber Mahou Shoujo Site ist ein Anime, der sich um das Thema Magische Mädchen dreht. Es ist bekannt für seine düstere und gewalttätige Handlung, die nicht für jedermann geeignet ist. Einige mögen die düstere Atmosphäre und die komplexen Charaktere, während andere die Gewaltdarstellung als zu übertrieben empfinden. Letztendlich hängt es von den individuellen Vorlieben ab. **


Wie kann ich eine OpenVPN Site-to-Site-Verbindung mit Split-Tunneling einrichten?
Um eine OpenVPN Site-to-Site-Verbindung mit Split-Tunneling einzurichten, müssen Sie zunächst sicherstellen, dass beide Standorte über eine OpenVPN-Server- und -Client-Konfiguration verfügen. Anschließend können Sie in der Server-Konfiguration das Split-Tunneling aktivieren, indem Sie die Option "push "route <Zielnetzwerk> <Subnetzmaske>"" hinzufügen. Dadurch wird der Datenverkehr für das angegebene Zielnetzwerk über die VPN-Verbindung geroutet, während der restliche Datenverkehr direkt über das Internet läuft. **
Was verdient ein Site Manager?
Ein Site Manager verdient je nach Branche, Unternehmensgröße und Standort unterschiedlich. In der Regel liegt das Gehalt eines Site Managers in Deutschland zwischen 40.000 und 70.000 Euro brutto im Jahr. In größeren Unternehmen oder in der Baubranche kann das Gehalt auch darüber liegen. Zusätzlich können Boni, Prämien oder andere Zusatzleistungen das Gesamteinkommen eines Site Managers beeinflussen. Letztendlich hängt das Gehalt eines Site Managers von verschiedenen Faktoren ab und kann individuell verhandelt werden. **
Top-Angebote
Produkte zum Begriff Cross-Site Request Forgery CSRF:
-
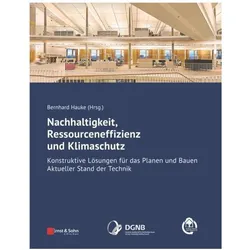
Nachhaltigkeit, Ressourceneffizienz und Klimaschutz, Fachbücher von Institut Bauen und Umwelt e.V.Nachhaltigkeit ist das neue Normal. Und doch steht Nachhaltigkeit in der Baubranche bei der Planung und Umsetzung oft hinter Themen wie Sicherheit, Kosten und Terminen zurück. Es ist unbestritten ein Thema, welches gesellschaftlich an Bedeutung gewinnt. Neu sind Fragen zur Ressourceneffizienz der eingesetzten Baumaterialien und des Klimaschutzes. Dem Bausektor fällt hier wegen seiner wirtschaftlichen Bedeutung und des relevanten Ressourceneinsatzes eine wichtige Rolle zu. Das Buch greift diese Themen aus Sicht von konstruktiven Ingenieuren, Bauunternehmen und Bauproduktenherstellern auf und fasst den aktuellen Stand der Technik mit konstruktiven Lösungen für das Planen und Bauen übersichtlich zusammen. Eingangs werden Hintergrund und Zielsetzung kurz und prägnant beleuchtet. Im anschliessenden Fachteil werden zielgruppengerecht und lösungsorientiert Ansätze und aktuelle Möglichkeiten durch führende Ingenieure und Forscher vorgestellt. Abschliessend werden Produkte und Dienstleistungen für Nachhaltigkeit, Ressourceneffizienz und Klimaschutz beim Planen und Bauen präsentiert.29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Klimaschutz und Nachhaltigkeit im TourismusKlimaschutz und Nachhaltigkeit im Tourismus , Entwicklungen und Umsetzungsstrategien , Bremsenkomplettsätze > Bremsen & Bremsenteile , Erscheinungsjahr: 20231101, Produktform: Kartoniert, Titel der Reihe: Schriften zu Tourismus und Freizeit#27#, Redaktion: Bandi Tanner, Monika~Wirth, Samuel~Roller, Marcus, Seitenzahl/Blattzahl: 300, Keyword: Nachhaltiger Tourismus, Fachschema: Dienstleistung~Tertiärer Sektor, Warengruppe: TB/Wirtschaft/Einzelne Wirtschaftszweige, Fachkategorie: Dienstleistungsgewerbe, Thema: Verstehen, Text Sprache: ger, Originalsprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Schmidt, Erich Verlag, Verlag: Schmidt, Erich Verlag, Verlag: Schmidt, Erich, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 233, Breite: 159, Höhe: 20, Gewicht: 462, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, eBook EAN: 9783503237692, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0016, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,60,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet Cross Site Tracking?
Cross Site Tracking bezieht sich auf die Praxis, Informationen über das Online-Verhalten von Benutzern über verschiedene Websites hinweg zu sammeln. Dies geschieht in der Regel mithilfe von Cookies oder anderen Tracking-Technologien, die es Werbetreibenden ermöglichen, ein umfassendes Profil eines Benutzers zu erstellen. Durch Cross Site Tracking können Unternehmen das Verhalten von Benutzern analysieren, personalisierte Werbung schalten und das Nutzerverhalten über verschiedene Websites hinweg verfolgen. Datenschutzbedenken wurden in Bezug auf Cross Site Tracking laut, da es die Privatsphäre der Benutzer gefährden kann. **
-
Was bedeutet Cross Site Tracking verhindern?
Was bedeutet Cross Site Tracking verhindern? Cross Site Tracking verhindern bezieht sich auf die Praxis, Technologien wie Cookies oder Tracking-Pixel zu blockieren, die es Werbetreibenden ermöglichen, das Verhalten von Nutzern über verschiedene Websites hinweg zu verfolgen. Durch die Verhinderung von Cross Site Tracking können Nutzer ihre Privatsphäre schützen und verhindern, dass ihre Aktivitäten im Internet von Dritten verfolgt und analysiert werden. Dies kann dazu beitragen, personalisierte Werbung und gezielte Inhalte zu reduzieren, die auf dem Surfverhalten basieren. Letztendlich ermöglicht es Nutzern, ihre Online-Aktivitäten besser zu kontrollieren und ihre Daten vor unerwünschter Verfolgung zu schützen. **
-
Was ist ein Cross-Site-Scripting-Angriff?
Ein Cross-Site-Scripting-Angriff (XSS) ist eine Art von Sicherheitslücke in Webanwendungen, bei der Angreifer schädlichen Code in eine vertrauenswürdige Website einschleusen können. Dies ermöglicht es ihnen, Benutzerdaten zu stehlen, Sitzungen zu übernehmen oder bösartige Aktionen im Namen des Benutzers auszuführen. XSS-Angriffe können durch unsichere Eingabevalidierung oder unzureichende Ausgabeabsicherung verursacht werden. **
-
Wie kann man SQL-Injektion und Cross-Site-Scripting verhindern?
Um SQL-Injektion zu verhindern, sollten parametrisierte Abfragen oder vorbereitete Anweisungen verwendet werden, anstatt dynamisch erstellte Abfragen. Eingaben sollten validiert und bereinigt werden, um unerwünschte Zeichen zu entfernen. Um Cross-Site-Scripting zu verhindern, sollten Eingaben von Benutzern immer korrekt codiert oder escaped werden, bevor sie in HTML-Seiten angezeigt werden. Es ist auch wichtig, Content Security Policy (CSP) Header zu verwenden, um die Ausführung von unsicherem JavaScript einzuschränken. **
Ähnliche Suchbegriffe für Cross-Site Request Forgery CSRF
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Was ist deine Meinung zu Mahou Shoujo Site (Magical Girl Site)?
Als KI habe ich keine persönlichen Meinungen. Aber Mahou Shoujo Site ist ein Anime, der sich um das Thema Magische Mädchen dreht. Es ist bekannt für seine düstere und gewalttätige Handlung, die nicht für jedermann geeignet ist. Einige mögen die düstere Atmosphäre und die komplexen Charaktere, während andere die Gewaltdarstellung als zu übertrieben empfinden. Letztendlich hängt es von den individuellen Vorlieben ab. **
-
Wie kann ich eine OpenVPN Site-to-Site-Verbindung mit Split-Tunneling einrichten?
Um eine OpenVPN Site-to-Site-Verbindung mit Split-Tunneling einzurichten, müssen Sie zunächst sicherstellen, dass beide Standorte über eine OpenVPN-Server- und -Client-Konfiguration verfügen. Anschließend können Sie in der Server-Konfiguration das Split-Tunneling aktivieren, indem Sie die Option "push "route <Zielnetzwerk> <Subnetzmaske>"" hinzufügen. Dadurch wird der Datenverkehr für das angegebene Zielnetzwerk über die VPN-Verbindung geroutet, während der restliche Datenverkehr direkt über das Internet läuft. **
-
Was verdient ein Site Manager?
Ein Site Manager verdient je nach Branche, Unternehmensgröße und Standort unterschiedlich. In der Regel liegt das Gehalt eines Site Managers in Deutschland zwischen 40.000 und 70.000 Euro brutto im Jahr. In größeren Unternehmen oder in der Baubranche kann das Gehalt auch darüber liegen. Zusätzlich können Boni, Prämien oder andere Zusatzleistungen das Gesamteinkommen eines Site Managers beeinflussen. Letztendlich hängt das Gehalt eines Site Managers von verschiedenen Faktoren ab und kann individuell verhandelt werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.